GEOPOLITICA
0,4% — atacurile asupra Yandex au lovit economia digitală a Rusiei, dar nu și boții de propagandă: ce arată datele

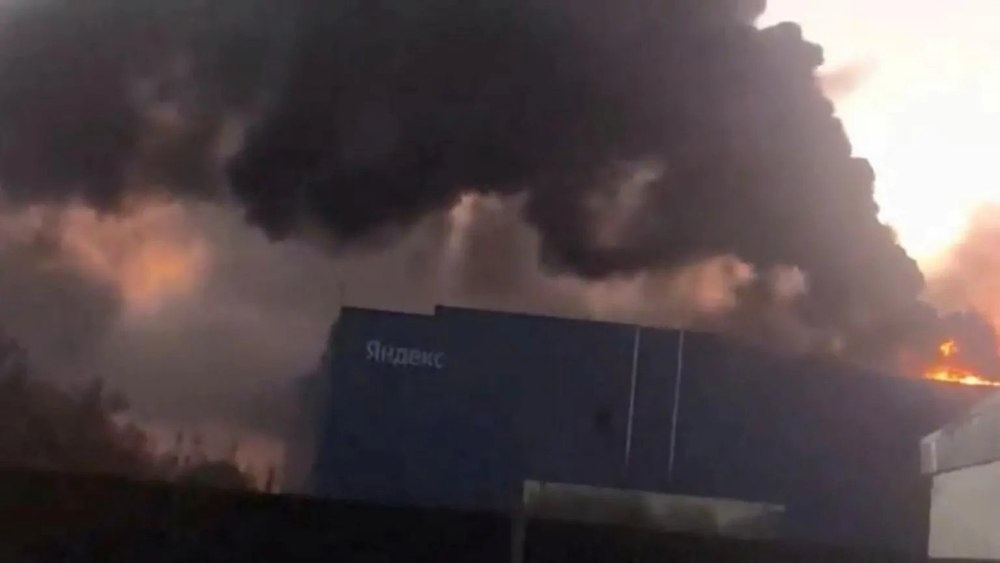
Ucraina a scos din funcțiune o parte din infrastructura digitală a Rusiei, dar afirmația virală că atacurile au redus la tăcere boții pro-Kremlin, pro-Trump și pro-AfD se sprijină pe un grafic citit greșit și nu e confirmată de măsurătorile independente.
Analiza separă trei lucruri amestecate în ultimele zile: ce s-a lovit și cu ce efect, ce măsoară de fapt graficul care a circulat și ce se știe despre rețelele de boți care țintesc Germania, Statele Unite și România. Am adăugat și o măsurătoare proprie, pe datele pe care olivLaw le colectează zilnic.
Teza verificabilă: atacurile asupra Yandex sunt cea mai serioasă lovitură dată până acum economiei digitale ruse, dar nu și operațiunilor de influență, care rulează pe platformele occidentale și pe găzduiri din afara Yandex. Cine vrea să reducă boții are nevoie de date de la platforme, nu de drone.
Ce s-a lovit, în ordine
| Data | Ce s-a întâmplat |
|---|---|
| sfârșitul lui septembrie | Rusia atacă centre de date și rețele mobile din Ucraina; la Kiev, până la 100.000 de gospodării rămân temporar fără internet și semnal |
| 8 octombrie | Drone și incendiu la centrul de date Yandex din Sasovo, regiunea Riazan; activitatea e oprită complet |
| 9 octombrie | Centrul din regiunea Kaluga: Yandex anunță că „mai multe module sunt complet scoase din funcțiune” |
| 11 octombrie | Centrul din Vladimir, la 180 km de Moscova, se oprește complet după un atac cu drone |
| 12 octombrie | Zelenski, la Forumul de Securitate de la Varșovia: pe rețelele sociale au fost „mai puțini boți” |
Contextul e dat de Ars Technica, iar datele atacurilor de Meduza și The Record. Armata ucraineană nu a revendicat oficial atacurile. Zelenski le-a descris ca un răspuns la atacurile ruse asupra centrelor de date ucrainene.
Efectele economice sunt reale și măsurabile. Peste 80 de servicii Yandex au fost afectate, de la plăți și taxi la hărți, e-mail și cloud. Problemele au ajuns și în Belarus, Kazahstan, Kârgâzstan, Armenia și Republica Moldova. Yandex și-a mutat o parte din clienți pe infrastructura altor firme rusești și a introdus în contractul cu utilizatorii o clauză de forță majoră pentru atacuri cu drone, potrivit Meduza. Înlocuirea echipamentelor distruse ar dura circa șase luni, potrivit Kommersant.
Afirmația care a devenit virală
Pe 12 octombrie, la Varșovia, Zelenski a spus că după atacuri „a devenit dintr-odată puțin mai ușor să respiri pe multe platforme sociale”. „A fost mai puțină ură, mai puțină dezbinare și mai puține provocări, pentru că erau mai puțini boți”, a adăugat el, potrivit Europa Liberă. Cu o zi înainte, eurodeputatul ceh Tomáš Zdechovský scrisese pe X că, „dacă se confirmă”, activitatea în jurul AfD „a scăzut brusc”. Premierul lituanian Mindaugas Sinkevičius a mers mai departe și a spus că aliații ar trebui să-i ceară lui Zelenski să lovească mai multe centre de date ca să protejeze alegerile, potrivit Evropeiska Pravda.
În presa românească, afirmația a ajuns în titluri ca fapt: boții pro-Trump și pro-AfD „au fost reduși la tăcere” sau „s-au prăbușit”. Sursa era un grafic preluat de canalul de Telegram NEXTA și de publicații străine, la care unii utilizatori au adăugat sigle de partide. Câteva redacții, între care HotNews și Libertatea, au pus întrebarea dacă e adevărat.
Ce măsoară de fapt graficul
Graficul vine din Cloudflare Radar și arată traficul automatizat care pleacă din rețeaua Yandex, numărul de sistem autonom AS13238, spre site-urile protejate de Cloudflare. În noaptea de 11 octombrie, acest trafic a coborât la circa 0,4% din vârful recent. Doar că aproape tot acest trafic îl generează YandexBot, robotul care citește paginile web pentru motorul de căutare Yandex. Graficul nu vede ce se întâmplă pe X, TikTok, Facebook sau Telegram.
Operatorul contului @antibot4navalny, unul dintre cercetătorii care urmăresc de ani de zile rețelele de troli rusești, a spus pentru Europa Liberă că graficul „are prea puțin de-a face cu boții de propagandă de pe rețelele sociale”. „Măsoară cereri automate către site-uri, de orice fel, iar ponderea rețelelor sociale e neglijabilă”, a explicat el.
O analiză pe datele Cloudflare publicată de Brendon Beebe arată același lucru din altă direcție. YandexBot reprezenta circa 99,8% din cererile „boților verificați” din Rusia, înainte și după atacuri. Traficul automatizat din rețelele Rostelecom, MTS și Beeline nu a scăzut. La nivelul întregii Rusii, volumul de trafic automatizat a trecut de la 86% la 83% din vârful lunar. Dacă fermele de boți ar fi fost lovite, scăderea ar fi trebuit să apară și acolo.
Ce arată măsurătorile independente
Puținele monitoare care urmăresc direct postările nu au văzut o cădere. CAT-UA, un monitor ucrainean care urmărește circa 10.000 de mențiuni pe zi, nu a găsit o scădere semnificativă, potrivit analizei citate mai sus. Canalele mari pro-Kremlin de pe Telegram au postat în ritmul obișnuit. Numărătorile postărilor în germană pe X din weekendul 10–11 octombrie arată scăderi pentru toate partidele, nu doar pentru AfD: AfD −19,3%, CDU −17,8%, SPD −36,8%, Verzii −28,6%. Asta sugerează mai degrabă o duminică liniștită decât o rețea oprită, iar aceste cifre au fost obținute prin Grok și nu pot fi reproduse independent.
Singurul semn de perturbare documentat privește rețeaua „Pravda”, care produce automat milioane de articole pe an. Un tracker anonim a observat că și-a pierdut circa jumătate din producție timp de aproximativ 13 ore după atacul de la Vladimir, apoi și-a revenit. Asta seamănă cu un sistem care își mută automat traficul pe alte servere, nu cu o rețea distrusă. Metodologia trackerului nu a fost auditată independent.
Ce arată datele olivLaw
Am verificat propriile date pentru intervalul 20 septembrie – 12 octombrie: postările zilnice ale două canale Telegram pro-Kremlin pe care le monitorizăm și grupurile de articole aproape identice, publicate de surse diferite într-un interval scurt, pe care detectorul nostru de coordonare le marchează ca suspecte. Am comparat cele 18 zile de dinaintea primului atac cu cele cinci zile de după, folosind un test de permutare.
| Semnal | Înainte (20.09–7.10) | După (8.10–12.10) | Diferența | Semnificație |
|---|---|---|---|---|
| Intel Slava Z (Telegram, pro-Kremlin) | 36,3 postări/zi | 43,8 postări/zi | +21% | nesemnificativ (p = 0,09) |
| Rybar (Telegram, pro-Kremlin) | 18,1 postări/zi | 15,4 postări/zi | −15% | la limită (p = 0,04) |
| Grupuri de postări suspecte de coordonare | 3,1/zi | 3,4/zi | +9% | nesemnificativ (p = 0,80) |
Doar Rybar a scăzut, dar are o explicație mai simplă decât atacurile: fondatorul canalului, Mihail Zvinciuk, a fost reținut și expulzat din Muntenegru pe 9 octombrie, fiind declarat amenințare la adresa securității naționale, potrivit Digi24. Celălalt canal a postat mai mult, nu mai puțin, iar numărul grupurilor suspecte de coordonare nu s-a schimbat. Datele noastre nu acoperă X sau TikTok, deci nu pot respinge orice efect. Pot spune însă că semnalele pe care le măsurăm nu arată nicio prăbușire.
Unde stau de fapt rețelele de influență
Niciun raport public nu leagă principalele operațiuni rusești de influență de serverele Yandex. Rețeaua Doppelgänger, care clonează site-uri de presă occidentale, a folosit servere din Frankfurt și Moscova, prin firma Aeza din Sankt Petersburg, iar infrastructura ei era răspândită la companii europene, potrivit The Record. Operațiunea Storm-1516, care a produs videoclipurile false din campania electorală germană din februarie 2025, folosea găzduiri din Statele Unite, adesea în spatele Cloudflare, potrivit agenției franceze VIGINUM. Rețeaua „Pravda” e operată de o firmă din Crimeea, potrivit DFRLab.
Mai e și un motiv tehnic. Un cont fals de pe X nu „locuiește” pe un server Yandex: postările lui stau pe serverele X, iar operatorii îl controlează prin proxy-uri și telefoane sau calculatoare de oriunde. Ca un atac asupra unui centru de date să oprească o astfel de rețea, ea ar trebui să-și ruleze automatizarea exact acolo, fără rezervă. Rețelele cunoscute sunt construite tocmai ca să supraviețuiască blocărilor, prin conturi și domenii de rezervă.
Boții pro-Trump și pro-AfD: ce e documentat
Faptul că Rusia folosește rețele inautentice în campaniile electorale occidentale e bine documentat. Înaintea alegerilor germane din februarie 2025, serviciile germane au atribuit operațiunii Storm-1516 videoclipuri false, de pildă despre buletine de vot AfD „distruse” la Leipzig, care au strâns sute de mii de vizualizări pe X, potrivit The Record. Ele atacau mai ales procesul electoral și alte partide, nu promovau direct AfD.
Nu există însă o serie publică, măsurată, a activității boților pro-AfD sau pro-Trump din 2025–2026 față de care să se poată arăta o scădere după 8 octombrie. Afirmația virală compară un grafic despre crawlere cu o impresie despre atmosfera de pe X. Contează mai ales pentru Statele Unite, care votează pe 3 noiembrie la alegerile de la jumătatea mandatului, și pentru Germania. O convingere falsă că „boții au fost opriți” poate reduce vigilența exact înaintea unor scrutine.
România: unde e riscul real
Pentru România, lecția anului 2024 e că influența online nu a depins de un centru de date. Documentele desecretizate de CSAT în decembrie 2024 descriau peste 25.000 de conturi TikTok activate cu circa două săptămâni înaintea votului pentru a-l promova pe Călin Georgescu, potrivit Europa Liberă. În aprilie 2025, TikTok a eliminat o rețea de 4.453 de conturi care opera din Turcia și promova în principal AUR, potrivit platformei. Platforma nu a atribuit-o Rusiei.
Firul continuă în 2026. Pe 9 octombrie, influencerul Bogdan Peșchir a fost trimis în judecată pentru coruperea alegătorilor, acuzat că a finanțat cu aproape 300.000 de dolari promovarea lui Georgescu pe TikTok, potrivit Agerpres, iar ancheta Comisiei Europene privind TikTok continuă. Pe 12 octombrie, un videoclip fals generat cu inteligență artificială, în care Putin „vorbește românește”, circula viral pe TikTok, potrivit G4Media. Niciunul dintre aceste mecanisme (bani pentru influenceri, conturi coordonate, conținut generat cu AI) nu depinde de Yandex. Nu am găsit date care să arate o schimbare a rețelelor românești după atacuri.
Lanțul cauzal și contra-ipoteza
Cauza. Atacurile au lovit infrastructura civilă și comercială a celei mai mari firme de tehnologie din Rusia. Mecanismul afirmației virale presupune că boții ar rula pe acea infrastructură. Efectul măsurat e o prăbușire a traficului crawler-ului Yandex, nu a postărilor pe rețelele sociale. Veriga lipsă e dovada că operațiunile de influență foloseau Yandex Cloud, iar ea nu există în nicio sursă publică.
Contra-ipoteza. E posibil ca efectele indirecte să existe și să nu le vedem încă. Unele operațiuni rusești ar putea folosi servicii Yandex, de pildă modele de limbaj pentru generarea textelor, servicii de e-mail pentru crearea conturilor sau cloud pentru automatizare, iar întreruperea lor ar încetini producția fără să o oprească. Perturbarea de 13 ore a rețelei „Pravda” e compatibilă cu această ipoteză. Ea rămâne deschisă: o vom considera confirmată doar dacă un centru de cercetare recunoscut publică o serie măsurată care o arată.
Ce ar trebui făcut
Afirmațiile despre boți se pot verifica doar cu date de la platforme, iar Regulamentul european privind serviciile digitale obligă marile platforme să dea acces cercetătorilor la astfel de date. În România, autoritățile ar trebui să folosească acest drept înaintea următoarelor alegeri, iar redacțiile ar trebui să trateze graficele virale ca pe orice altă sursă, cu întrebarea „ce măsoară, de fapt?”.
Pentru publicul larg, regula e simplă: un grafic cu „trafic de boți” nu e același lucru cu activitatea conturilor false de pe o rețea socială. Iar o atmosferă mai calmă pe X într-un weekend poate avea multe explicații înainte de una militară.
Actualizare, 13 octombrie: au scăzut linkurile periculoase raportate?
După publicare, am verificat și o altă afirmație care circula: că după atacuri ar fi scăzut spam-ul și linkurile periculoase. Am numărat zilnic linkurile care distribuie malware, raportate în baza publică URLhaus, și serverele noi de comandă ale botnet-urilor și ale programelor malițioase din ThreatFox, ambele administrate de abuse.ch. Fiecare adresă IP a fost localizată pe țară și pe rețea cu baza publică iptoasn.com. Am comparat 24 de zile înainte de atacuri (14 septembrie – 7 octombrie) cu cele cinci de după.
| Serie (mediană pe zi) | Înainte | După | Concluzie |
|---|---|---|---|
| URLhaus, toate linkurile | 607 | 540 | −11%, nesemnificativ |
| URLhaus, linkuri găzduite în Rusia | 9 | 5 | scădere explicată de un raportor care a încetat să trimită |
| ThreatFox, servere noi de comandă | 228 | 272 | +20%, nesemnificativ |
| ThreatFox, servere de comandă în Rusia | 3,5 | 1,0 | nesemnificativ (p = 0,21), tot din raportare |
| Linkuri sau servere în rețelele Yandex | 0 | 0 | niciunul în 30 de zile |
Rezultatul confirmă concluzia de mai sus. Pe ansamblu, linkurile periculoase și serverele de comandă nu au scăzut. Mica scădere a celor găzduite în Rusia vine din faptul că doi raportori care le trimiteau des, CERT-ul ceh în URLhaus și compania Deepfield în ThreatFox, aproape că nu au mai raportat după 8 octombrie. Fără CERT-ul ceh, linkurile rusești trec de la 7,8 la 5,6 pe zi, o diferență care nu e semnificativă statistic (p = 0,30). Rețelele Yandex nu au găzduit niciun link sau server raportat în ultimele 30 de zile, deci aceste baze nu au cum să arate un efect al atacurilor.
Actualizare, 13 octombrie: a scăzut volumul postărilor despre AfD, Trump sau Kremlin?
A doua întrebare care merita verificată era cea de la început: dacă boții au tăcut, ar trebui să scadă volumul postărilor pe temele pe care le împing. Am numărat zilnic, pe Bluesky, singura rețea mare care permite căutarea publică a postărilor din urmă, câte postări menționează AfD (AfD, Alice Weidel, Höcke), MAGA (MAGA, Trump) și temele preferate ale propagandei ruse în engleză (Zelensky, ajutorul pentru Ucraina, NATO). Fiecare grup are un grup de control în aceeași limbă (CDU, SPD, Verzii și Merz pentru germană; democrații, Congresul și Curtea Supremă pentru engleză), ca o scădere să conteze doar dacă nu scade la fel și controlul. Fereastra e aceeași ca mai sus: 14 septembrie – 7 octombrie, față de 8–12 octombrie.
| Grup (mediană pe zi) | Înainte | După | Raport la control, înainte → după | Concluzie |
|---|---|---|---|---|
| AfD, în germană | 1.499 | 1.635 | 0,48 → 0,49 | nicio schimbare |
| MAGA și Trump, în engleză | 53.072 | 60.109 | 4,22 → 5,72 | la limita de sus a intervalului obișnuit (2,83–5,95), deci o ușoară creștere, nu o scădere |
| Zelensky, ajutorul pentru Ucraina, NATO, în engleză | 1.262 | 3.730 | 0,10 → 0,33 | creștere, din 10 octombrie, odată cu știrile despre atacuri |
| Georgescu, Simion, Șoșoacă, AUR, SOS România, în română | 4 | 3 | — | prea puține postări ca să conteze |
Nici aici nu apare tăcerea anunțată de graficul viral. Postările despre AfD au rămas exact în proporția obișnuită față de celelalte partide germane, cele despre Trump au crescut puțin, iar temele legate de Ucraina și NATO s-au triplat, ceea ce se explică prin faptul că atacurile au fost ele însele o știre.
Măsurătoarea are limite pe care le spunem direct. Numără mențiunile, făcute de oricine, inclusiv de criticii acestor partide, nu doar postările favorabile sau pe cele ale conturilor false. Publicul Bluesky înclină spre stânga, iar rețelele unde operează de obicei campaniile rusești, X, TikTok și Telegram, nu permit o astfel de numărătoare. În română, volumul de pe Bluesky e prea mic ca să spună ceva. olivLaw colectează de acum aceste serii zilnic, cu o clasificare a poziției fiecărei postări care va fi verificată pe un eșantion etichetat de oameni înainte să publicăm vreo cifră din ea.
Două limite rămân. Cinci zile sunt puține, iar numărul raportat măsoară și cât de activi sunt cei care raportează, nu doar atacatorii. Nu am putut verifica și phishing-ul prin e-mail, fiindcă baza publică PhishStats era indisponibilă. Vom reface verificarea după ce se adună mai multe săptămâni de date.
Predicții verificabile
| Predicție | Orizont | Probabilitate | Cum se verifică | Sursa de verificare |
|---|---|---|---|---|
| Un centru de cercetare recunoscut (DFRLab, ISD, CheckFirst, Alliance4Europe, NewsGuard sau VIGINUM) publică o măsurătoare care atribuie atacurilor asupra Yandex o scădere semnificativă și durabilă a unei operațiuni rusești de influență pe rețelele sociale | până la 31.12.2026 | 10–20% | Raport public cu serie de date înainte și după atacuri | dfrlab.org, isdglobal.org, checkfirst.network, newsguardtech.com, sgdsn.gouv.fr |
| Ucraina lovește cel puțin încă un centru de date al unei mari companii rusești | până la 30.11.2026 | 60–75% | Confirmarea companiei sau a autorităților ruse | Interfax, Kommersant, The Record |
| Rusia lovește din nou centre de date sau rețele de telecomunicații din Ucraina | până la 30.11.2026 | 75–90% | Confirmarea operatorilor sau a autorităților ucrainene | Ministerul ucrainean al Transformării Digitale, operatorii de telefonie |
| Comisia Europeană adoptă o decizie de neconformitate sau o amendă împotriva TikTok în dosarul alegerilor din România | până la 30.06.2027 | 20–35% | Decizia publicată a Comisiei | ec.europa.eu (DSA) |
| Yandex anunță că toate serviciile afectate de atacuri funcționează din nou complet | până la 30.11.2026 | 50–65% | Comunicatul companiei | yandex.ru, Interfax |
Metodă, definiții și cifre
Datele olivLaw. Postările canalelor Telegram Intel Slava Z și Rybar sunt cele colectate de olivLaw zilnic. Grupurile suspecte de coordonare sunt cele marcate de detectorul nostru: articole aproape identice, publicate de surse diferite într-o fereastră scurtă. Am exclus sindicarea legitimă, adică același text de agenție preluat de mai multe redacții. Pentru fiecare serie am comparat media zilnică din 20 septembrie – 7 octombrie cu cea din 8–12 octombrie, prin 20.000 de permutări aleatoare ale zilelor.
Termeni. „Crawler” înseamnă programul automat care vizitează site-urile pentru a le indexa într-un motor de căutare. „Bot de propagandă” înseamnă un cont automatizat sau semi-automatizat de pe o rețea socială, care publică sau amplifică mesaje. Cele două sunt amestecate frecvent sub același cuvânt, „boți”. Probabilitățile sunt estimări editoriale în benzi de cel puțin zece puncte procentuale.
Limite ale analizei
Analiza e scrisă la cinci zile după primul atac, prea devreme pentru rapoartele marilor centre de cercetare. Datele noastre nu acoperă X, TikTok sau Facebook, iar perioada de după atacuri are doar cinci zile. Mai multe surse citate sunt secundare: analiza Beebe, trackerul anonim, numărătorile obținute prin Grok. Nu am găsit date despre rețelele românești după atacuri.
Diagnosticul ar fi infirmat de o serie măsurată, publicată de un centru de cercetare credibil, care să arate o scădere durabilă a activității unei operațiuni rusești cunoscute, legată de infrastructura Yandex. Reevaluarea firească vine odată cu primele rapoarte trimestriale ale platformelor și ale cercetătorilor.